デジタル庁は11日、政府の共通基盤ネットワーク「ガバメントソリューションサービス(GSS)」がサイバー攻撃を受け、国家公務員らの個人情報約24・6万件が漏えいした可能性があると発表した。松本デジタル相は記者会見で「非常に問題が大きい」との認識を示して関係者に陳謝し、再発防止に全力を挙げる考えを強調した。
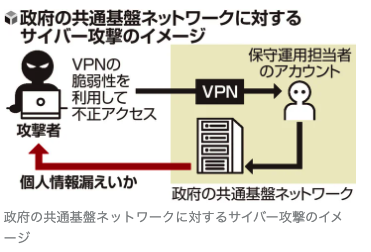
漏えいした可能性がある個人情報は、GSSを利用する政府機関や独立行政法人職員の18・9万件と、これらの機関の業務に携わった事業者や個人の約5・7万件。GSSの利用申請書に記入した氏名やメールアドレス、電話番号、住所などが流出した恐れがある。同庁は「勤務先の所在地や公務に利用する連絡先が大半だ」と説明しており、個人情報が悪用される被害は確認されていないという。
発表によると、同庁は6月25日、GSSの保守運用担当者のアカウントを利用してサーバーにある大量のファイルに接続したことを検知し、調査を始めた。7月9日に第三者による不正アクセスだと判明し、被害を受けた機器と外部との通信を遮断した。VPN(仮想プライベートネットワーク)機器の 脆弱 性が利用され、不正アクセスは5月下旬頃から行われていた。
GSSは2021年に導入が始まった。従来は各省庁が独自にネットワークを整備していたため、縦割りによる効率の低さが問題となり、共通ネットワークが必要となっていた。今年7月末時点で省庁などの23機関、約15・4万人が利用している。
同庁は今回の事案を個人情報保護委員会に報告し、警察にも相談している。犯行声明は確認されていないが、政府や国家公務員の情報を狙った攻撃の可能性がある。
